Dos vulnerabilidades de seguridad descubiertas en PHP obligan a revisar las versiones instaladas en los servidores web. Si utilizas WordPress o WooCommerce, es importante comprobar si tu alojamiento está protegido y qué medidas debes tomar.
El 21 de octubre de 2026, el equipo de desarrollo de PHP publicó varias actualizaciones de seguridad urgentes para corregir dos vulnerabilidades críticas que podrían permitir a un atacante ejecutar código malicioso en un servidor sin necesidad de autenticarse.
La noticia es especialmente relevante porque PHP es el lenguaje sobre el que funcionan millones de páginas web, entre ellas las desarrolladas con WordPress y WooCommerce.
Sin embargo, aunque la recomendación es actualizar cuanto antes, en la práctica no siempre resulta tan sencillo.
Muchas páginas web llevan años funcionando con versiones antiguas de PHP, plugins que ya no reciben mantenimiento o desarrollos personalizados que pueden presentar incompatibilidades al actualizar.
Por eso es importante comprender qué está ocurriendo y cómo actuar sin comprometer el funcionamiento de la web.
¿En qué consisten las vulnerabilidades descubiertas en PHP?
Las vulnerabilidades identificadas como CVE-2026-109618 y CVE-2026-109619 han recibido una puntuación de gravedad de 9,2 sobre 10 según CVSS 4.0.
Ambas afectan al funcionamiento interno de PHP y pueden permitir la ejecución remota de código (RCE) en determinadas condiciones.
Esto significa que un atacante podría llegar a ejecutar instrucciones en el servidor sin disponer de credenciales de acceso a WordPress ni a su panel de administración.
También se han identificado riesgos relacionados con la exposición de información almacenada temporalmente en la memoria de los procesos PHP.
No significa que todas las páginas web hayan sido comprometidas, pero sí que existe un riesgo suficientemente grave como para justificar una intervención urgente.
Y hay algo especialmente importante: el problema no está directamente en WordPress, sino en PHP, el lenguaje que utiliza para funcionar.
Por tanto, tener WordPress, sus temas y sus plugins actualizados no garantiza estar protegido frente a estas vulnerabilidades.
¿Qué versiones de PHP están afectadas?
El equipo de PHP ha publicado las siguientes versiones corregidas:
| Rama de PHP | Versión corregida |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Si tu servidor utiliza alguna de estas ramas con una versión anterior a la indicada, debes comprobar que se haya instalado la actualización de seguridad.
¿Qué ocurre si mi web utiliza PHP 7.4, 8.0 o 8.1?
Aquí existe un problema añadido.
Estas versiones han finalizado su ciclo de soporte oficial y ya no reciben actualizaciones de seguridad directamente del proyecto PHP.
Algunos proveedores de alojamiento o distribuciones Linux ofrecen soporte extendido y pueden aplicar parches de seguridad a versiones antiguas.
Por tanto, una instalación con PHP 7.4 no está necesariamente expuesta a estas vulnerabilidades si el proveedor ha aplicado las correcciones correspondientes.
No obstante, mantener versiones antiguas supone un riesgo adicional y es recomendable planificar su sustitución por una versión que siga teniendo soporte oficial.
La recomendación es utilizar PHP 8.3 o 8.4, siempre con los parches de seguridad correspondientes y previa comprobación de compatibilidad.
¿Cómo puedo saber qué versión de PHP utiliza mi WordPress?
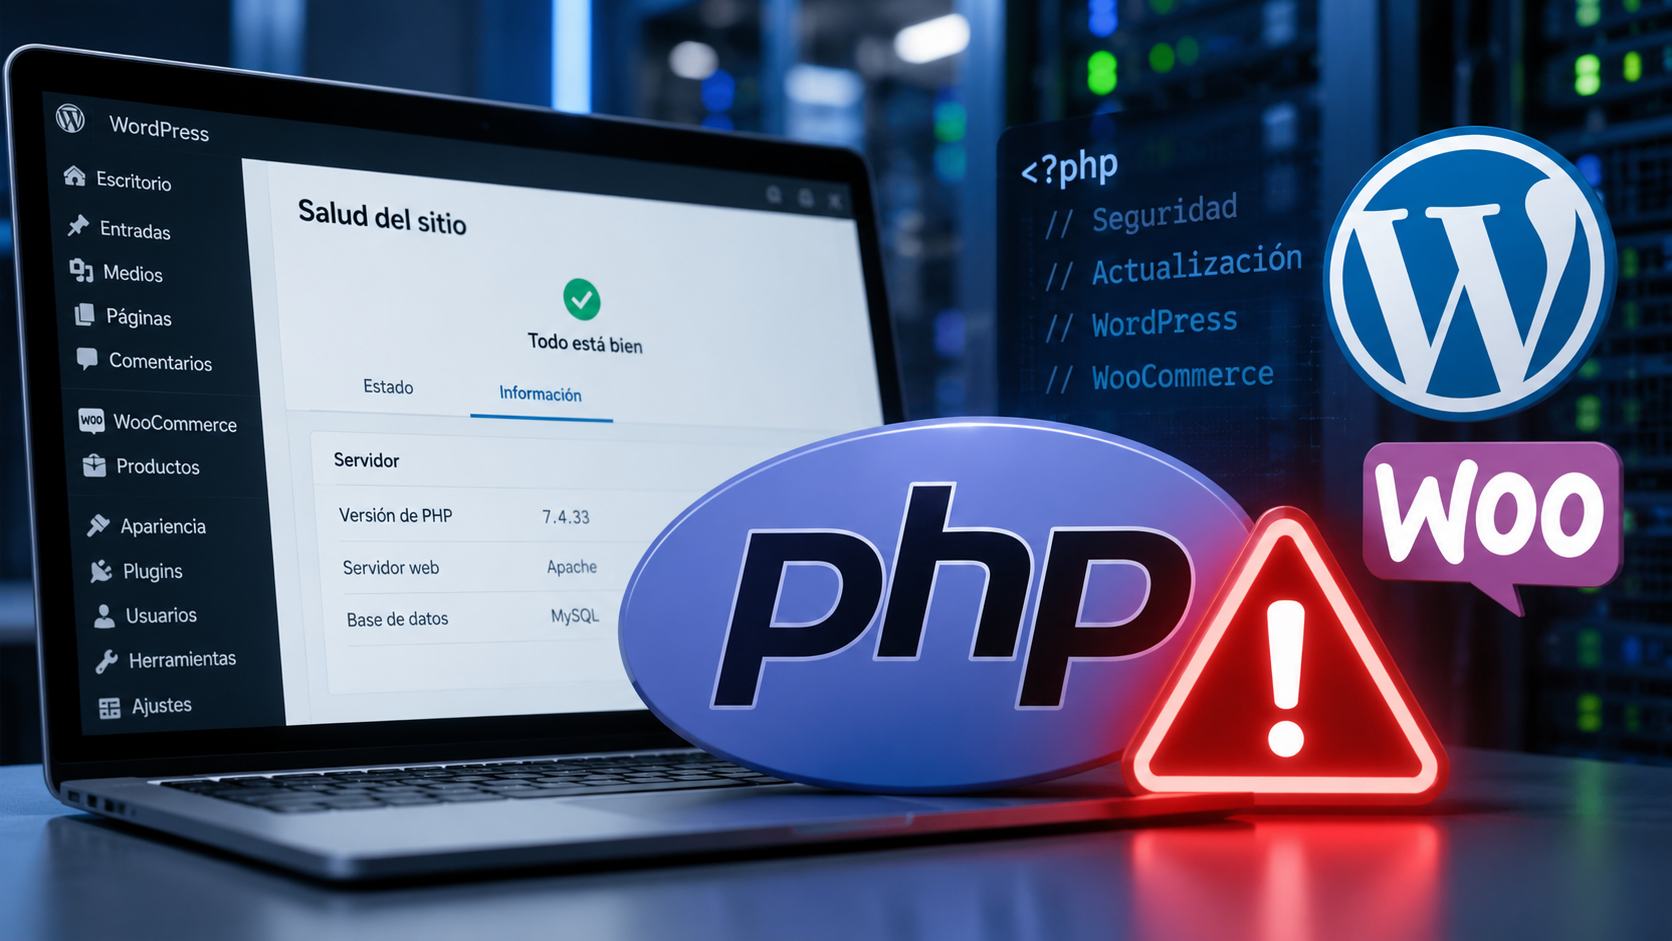
Si tienes acceso al panel de administración de WordPress, puedes consultar la versión instalada sin necesidad de conocimientos técnicos avanzados.
Accede a:
Herramientas → Salud del sitio → Información → Servidor
En este apartado encontrarás información sobre el entorno de alojamiento, incluida la versión de PHP.
También es posible consultar este dato desde el panel de control del hosting, aunque la ubicación dependerá del proveedor.
Es importante tener en cuenta que conocer el número de versión no siempre permite determinar si el servidor está protegido, especialmente cuando el proveedor utiliza versiones antiguas con parches de seguridad propios.
En esos casos, conviene solicitar una confirmación al servicio de alojamiento.
¿Por qué no basta con cambiar la versión de PHP?
Esta es una de las situaciones que más se repiten en el mantenimiento de páginas web desarrolladas con WordPress.
Desde el panel de un alojamiento puede parecer sencillo seleccionar una versión más reciente de PHP y guardar los cambios.
Pero ¿qué ocurre cuando la página lleva años funcionando con componentes antiguos?
Podemos encontrarnos con plugins que ya no se actualizan, temas que utilizan funciones obsoletas o desarrollos personalizados escritos para versiones anteriores de PHP.
Al cambiar la versión pueden aparecer errores como:
- Páginas que dejan de cargar o muestran errores 500.
- Plugins que provocan errores fatales de PHP.
- Formularios que dejan de enviar información.
- Funcionalidades personalizadas que dejan de ejecutarse.
- Problemas en el carrito o en el proceso de compra de WooCommerce.
Por eso, actualizar PHP no debería entenderse únicamente como cambiar un número de versión, sino como una intervención técnica que requiere revisar el estado de la aplicación.
Eso sí, ante una vulnerabilidad crítica, las incompatibilidades no deben convertirse en una excusa para retrasar indefinidamente la actualización de seguridad.
Si no es posible actualizar inmediatamente, hay que coordinar con el proveedor de alojamiento las medidas necesarias para reducir la exposición mientras se resuelve el problema.
¿Cómo debería realizarse una actualización de PHP en WordPress?
En mi experiencia trabajando con WordPress y WooCommerce, considero importante seguir un procedimiento que permita identificar los posibles problemas antes de realizar cambios importantes.
1. Revisar el estado actual de la instalación
Antes de intervenir, conviene conocer la versión de PHP, WordPress, WooCommerce, el tema activo y los plugins instalados.
También es importante identificar componentes que ya no reciben mantenimiento o que presentan incompatibilidades conocidas.
2. Realizar una copia de seguridad
Es fundamental disponer de una copia de los archivos y de la base de datos, y comprobar que puede restaurarse.
Una copia de seguridad no elimina la vulnerabilidad, pero permite recuperar el funcionamiento de la web si aparece algún problema durante la intervención.
3. Comprobar la compatibilidad
Siempre que sea posible, lo recomendable es disponer de un entorno de pruebas o staging donde reproducir la instalación y comprobar el funcionamiento con la nueva versión de PHP.
Esto permite detectar problemas sin afectar directamente a los visitantes o clientes de la web.
4. Aplicar las actualizaciones necesarias
Según el estado de la instalación, puede ser necesario actualizar WordPress, WooCommerce, plugins, temas o código personalizado.
La actualización de PHP debe incorporar las correcciones de seguridad publicadas.
En alojamientos administrados, puede ser necesario que el proveedor actualice los paquetes del servidor y reinicie los procesos PHP correspondientes.
5. Verificar el funcionamiento
Después de actualizar, no basta con comprobar que la página principal se muestra correctamente.
Es necesario revisar las funcionalidades más importantes, especialmente los formularios, el acceso de usuarios, los procesos de compra, los pagos y los desarrollos personalizados.
También conviene comprobar los registros de errores del servidor para detectar incidencias que no resulten visibles durante la navegación.
¿Qué ocurre si no puedo actualizar porque un plugin deja de funcionar?
Esta es una situación relativamente habitual en instalaciones antiguas.
Puede ocurrir que un plugin lleve años sin recibir actualizaciones y que su código no sea compatible con versiones recientes de PHP.
En estos casos es necesario estudiar las alternativas disponibles.
A veces será posible actualizar o sustituir el plugin. En otras ocasiones habrá que adaptar un desarrollo personalizado o modificar la funcionalidad que depende de ese componente.
Lo importante es evitar soluciones improvisadas que permitan recuperar temporalmente el funcionamiento de la web, pero mantengan una vulnerabilidad crítica sin corregir.
Cuando una actualización inmediata no sea viable, debe solicitarse al proveedor una solución de seguridad temporal, como un parche compatible con la versión instalada, y establecer un plan de migración.
La importancia del mantenimiento preventivo
Esta alerta de seguridad pone de manifiesto un problema que encuentro con frecuencia en el mantenimiento de páginas web.
Muchas instalaciones funcionan correctamente durante años y apenas reciben atención técnica mientras no aparece ningún error visible.
Sin embargo, que una web funcione no significa necesariamente que esté actualizada o que su entorno sea seguro.
WordPress, PHP, los plugins y el propio servidor forman parte de un conjunto que necesita mantenimiento.
Revisar periódicamente las versiones, comprobar la compatibilidad de los componentes, mantener copias de seguridad y sustituir herramientas abandonadas puede evitar que una actualización urgente se convierta en un problema mucho mayor.
¿Necesitas revisar la seguridad y compatibilidad de tu WordPress?
Llevo más de 20 años trabajando en desarrollo web con tecnologías como PHP, y durante buena parte de mi trayectoria profesional me he especializado en WordPress y WooCommerce.
A lo largo de estos años he trabajado en mantenimiento, actualizaciones, resolución de errores, desarrollo de funcionalidades personalizadas y problemas de compatibilidad entre versiones de PHP y los componentes de WordPress.
Si tu página web utiliza una versión antigua de PHP, no sabes si está afectada por estas vulnerabilidades o necesitas actualizarla sin comprometer su funcionamiento, desde Lincetic puedo ayudarte a evaluar su estado y preparar las actuaciones necesarias.
El objetivo no es simplemente actualizar por actualizar, sino mantener una web segura, compatible y que siga funcionando correctamente.
Puedes contactar conmigo para revisar tu instalación WordPress o WooCommerce y valorar qué necesita.


